WooCommerce 后台登录 403 怎么办?
简答:WooCommerce 后台登录 403 表示服务器理解了请求,但拒绝完成访问,不等同于密码错误或页面不存在。先用隐身窗口访问 /wp-login.php 和 /wp-admin/,再按“浏览器会话 → 插件 → .htaccess → 文件权限 → 服务器安全规则 → REST API”的顺序排查;如果只有某个地址报错,先不要直接修改全站权限。
定义:403 Forbidden 是 HTTP 状态码,表示服务器已经理解请求,但拒绝履行该请求;拒绝原因可能与登录凭据无关。
先做这张 403 快速判断表
先记录“哪个地址、哪个设备、哪个时间开始报错”,再根据下表选择最短路径。HTTP 标准明确说明,403 可能与凭据无关;因此只反复输入密码,通常不能解决问题。定义可参阅 RFC 9110 的 403 状态码说明。
| 现象 | 优先怀疑 | 先做什么 |
|---|---|---|
| 只有当前浏览器报 403 | Cookie、缓存或会话异常 | 用隐身窗口访问 /wp-login.php,清理该站点 Cookie 后重新登录 |
| /wp-login.php 和 /wp-admin/ 都报 403 | 安全规则、服务器配置、文件权限或 .htaccess | 查看主机安全日志,并备份后检查 .htaccess |
| 登录页能打开,登录提交后报 403 | 登录请求被安全插件或服务器规则拦截 | 暂时停用插件并查看安全日志中的拦截原因 |
| 只有结账页或“我的账户”报 403 | 页面规则、缓存、安全规则或主题/插件冲突 | 先停用最近更新的插件,再单独测试该页面 |
| 只有 /wp-json/ 或 /wp-json/wc/v3/ 报错 | REST API 权限、认证头或服务器配置 | 先测试 API 首页,再核对密钥权限和 Authorization 头 |
安全提醒:不要先把整个站点文件改成 777,也不要在没有备份的情况下覆盖 .htaccess。WordPress 官方说明指出,权限应根据主机运行方式和文件所有者调整,777 会扩大文件的可写范围,可能带来安全风险,详见 WordPress 文件权限文档。
按 6 步排查 WooCommerce 后台登录 403
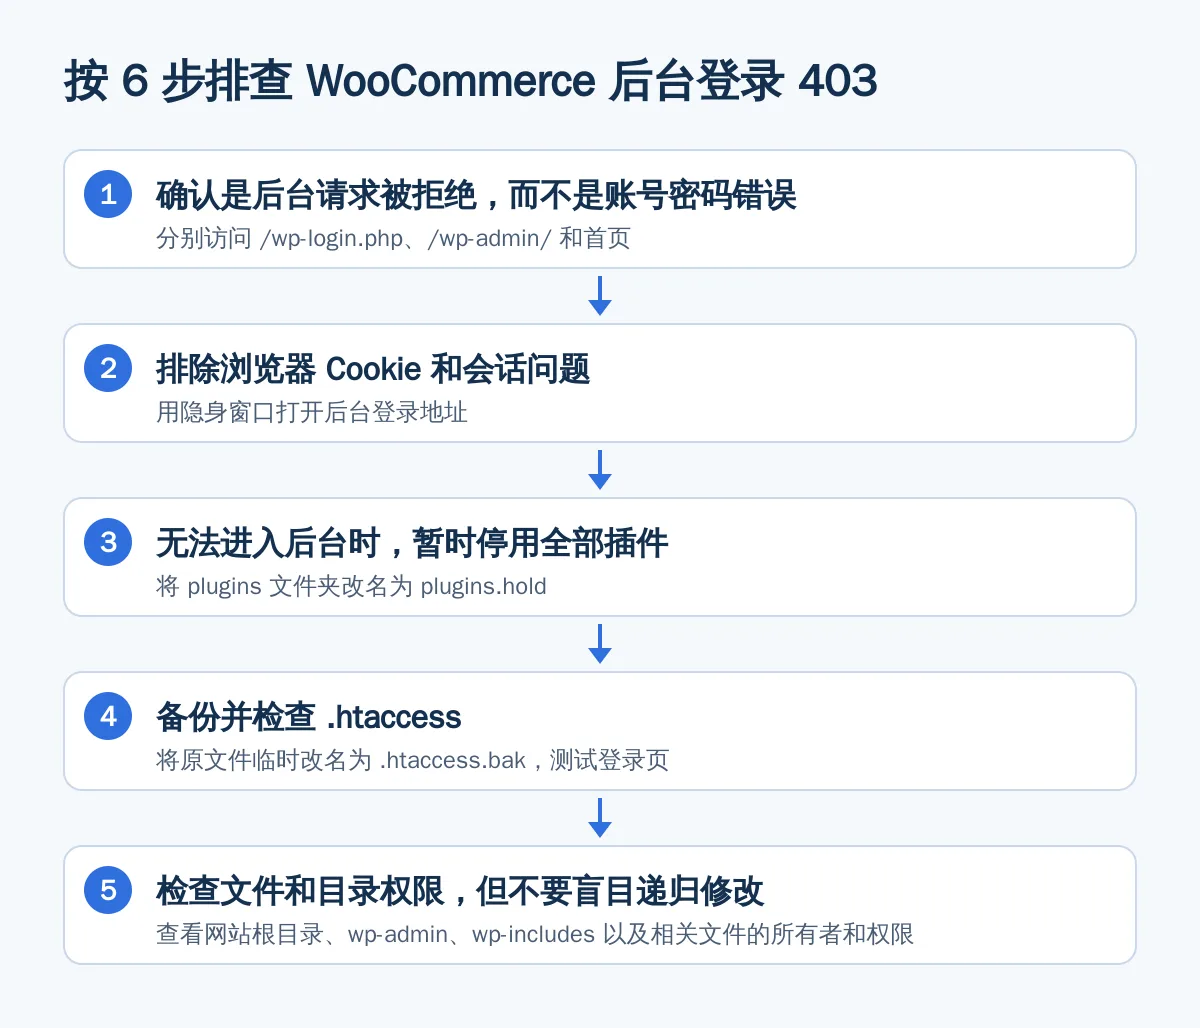
- 确认是后台请求被拒绝,而不是账号密码错误。
分别访问
/wp-login.php、/wp-admin/和首页。若首页正常、后台 403,问题集中在登录路径或服务器规则;若全站多个路径都 403,优先看服务器安全日志和站点配置。若页面返回 401,含义更接近缺少有效认证凭据;403 则表示服务器拒绝执行,二者不要混为一谈,定义可参阅 RFC 9110。 - 排除浏览器 Cookie 和会话问题。
用隐身窗口打开后台登录地址;如果能打开,再清除该域名的 Cookie 和缓存,并关闭会改写请求的浏览器扩展。不要在多个后台标签页之间反复切换后直接判断为服务器故障。此步骤只用于区分本地会话问题,不能替代服务器日志检查。
- 无法进入后台时,暂时停用全部插件。
通过主机文件管理器或 FTP 进入
wp-content,将plugins文件夹改名为plugins.hold,然后重新访问后台;WordPress 官方文档说明,这会停用全部插件但保留插件设置。若后台恢复,再把文件夹改回plugins,在后台逐个启用插件,直到复现 403。操作依据见 WordPress 故障排查文档。 - 备份并检查 .htaccess。
仅适用于使用 Apache 的站点。先把网站根目录中的
.htaccess下载或复制为备份文件;点文件管理器中的“显示隐藏文件”,因为以点号开头的文件通常默认隐藏。然后将原文件临时改名为.htaccess.bak,测试登录页。如果恢复,进入 WordPress 的“设置 → 固定链接”,不必修改结构,直接保存一次,让 WordPress 重新生成规则;如果站点使用了自定义重写规则,恢复备份后逐条检查,不要覆盖业务规则。WordPress 对 Apache、隐藏文件和重写规则的说明见 Apache HTTPD 与 .htaccess 文档 以及 固定链接设置文档。 - 检查文件和目录权限,但不要盲目递归修改。
如果最近迁移、恢复备份、切换 PHP 运行方式或通过不同账号上传过文件,可能出现所有者与 Web 进程不一致。先查看网站根目录、
wp-admin、wp-includes以及相关文件的所有者和权限。WordPress 官方给出的常见参考是目录 755、文件 644,但同时强调实际权限取决于主机环境;.htaccess通常需要可读,且 WordPress 使用固定链接时可能需要写入它。修复后立即重新测试登录,并记录修改前后的值,参考 WordPress 文件权限文档。cd /path/to/your/wordpress find . -type d -maxdepth 2 -printf '%m %p\n' | head -50 find . -type f -maxdepth 2 -printf '%m %p\n' | head -50 ls -la .htaccess wp-admin wp-includes上面的命令只读取权限,不会修改文件;将
/path/to/your/wordpress替换为实际路径。 - 最后检查主机安全规则和 REST API。
如果停用插件、恢复 .htaccess、核对权限后仍然 403,向主机商索取发生时间对应的 Web 服务器、安全模块或 WAF 拦截记录,重点提供请求路径、时间、响应状态、请求来源地址和规则编号。不要要求对方直接关闭全部安全防护,应先确认是哪条规则命中。
若报错地址是
/wp-json/或/wp-json/wc/v3/,先访问 API 首页确认路由是否存在,再核对 WooCommerce REST API 密钥关联的用户、读写权限和请求认证方式。WooCommerce 当前 REST API 使用/wp-json/wc/v3/路径;官方文档还说明,部分服务器可能无法正确解析Authorization请求头,可在 HTTPS 下按文档改用查询参数认证,但应避免把密钥暴露在日志、浏览器历史或聊天记录中,详见 WooCommerce REST API 文档 和 WooCommerce REST API 认证文档。
后台、结账页和 REST API 要分开处理
后台登录 403:优先检查登录请求是否被插件或服务器安全规则拦截,再检查 .htaccess、文件所有者和目录权限。若停用插件后恢复,逐个启用即可定位冲突插件,不要一次性删除全部插件。
结账页或“我的账户”403:先确认首页、商品页和普通页面是否正常。如果只有一个页面报错,检查该页面对应的缓存、安全规则、主题模板和最近更新的扩展;如果多个 WooCommerce 页面同时报错,重点查看插件冲突、重写规则和服务器日志。不要把结账页 403 直接判断为支付失败,因为请求可能尚未到达支付处理阶段。
REST API 403:先区分 WordPress REST API 与 WooCommerce REST API。WooCommerce 文档列出的常见 REST API 错误包括 400、401、404 和 500;如果实际看到 403,通常需要进一步查看站点安全规则、自定义代码或服务器层拦截,而不能只重新生成 API 密钥。WordPress 官方还说明,认证请求头可能在 CGI、Apache 或 Nginx 配置中被剥离,相关配置应参考 WordPress REST API 常见问题。
可用下面的命令只观察响应头,确认是哪个地址返回 403:
curl -I https://example.com/wp-login.php
curl -I https://example.com/wp-admin/
curl -I https://example.com/wp-json/
把 example.com 换成自己的域名。若不同地址由不同服务器组件返回,响应头和返回页面通常会有所区别;最终仍以主机访问日志和安全日志为准。
什么时候应该联系主机商
出现以下任一情况,就不建议继续盲改配置:登录页和首页都无法访问;修改 .htaccess 后全站异常;文件权限修改后仍无变化;同一时间多个管理员都遇到 403;安全日志显示规则命中但后台没有对应设置;或者站点刚完成迁移、恢复备份、切换 PHP 运行方式。
联系主机商时一次性提供:发生时间、完整 URL、HTTP 状态码、是否所有设备都复现、首页是否正常、最近做过的迁移或插件变更、是否已备份并恢复过 .htaccess,以及主机日志中的规则编号。这样比只说“后台打不开”更容易定位到具体层级。
本文只讨论常规配置、权限、插件和服务器规则排查;如果日志显示存在未授权文件变更、管理员账号异常或未知代码,请先保留日志和备份,再按主机商或安全人员的事件响应流程处理。
常见问题
WooCommerce 后台登录 403 是不是密码输错了?
不一定。403 的标准含义是服务器理解请求但拒绝执行,原因可能与密码无关。先用隐身窗口测试,再检查插件、安全规则、.htaccess 和主机日志;如果返回的是 401,才更接近认证凭据问题。
可以直接把 WordPress 文件权限全部改成 755 或 777 吗?
不建议。目录和文件的常见参考值并不代表所有主机都适用,实际还取决于文件所有者、PHP 运行方式和 Web 进程账号。WordPress 官方明确提醒不要随意使用 777,应先查看权限与所有者,再按主机环境修复。
后台打不开,怎样停用导致 403 的插件?
通过主机文件管理器或 FTP 进入 wp-content,把 plugins 文件夹改名为 plugins.hold,再访问后台。恢复后把文件夹改回 plugins,并逐个启用插件定位冲突;不要直接删除插件文件。
为什么只有 WooCommerce REST API 返回 403?
API 请求可能被安全规则、自定义代码或服务器配置拦截,也可能存在认证头被剥离、密钥权限不匹配或请求路径错误。先测试 /wp-json/,再核对 /wp-json/wc/v3/ 路径、密钥关联用户和读写权限,并查看服务器日志。